Extensions de navigateur : l'angle mort des PME
Personne ne sait ce qui est installé dans les navigateurs de l'entreprise. C'est pourtant là que transitent la messagerie, la banque et les outils métier.
Le navigateur est devenu le poste de travail
Il y a dix ans, une entreprise installait des logiciels. Aujourd'hui, l'essentiel du travail passe par le navigateur : la messagerie, la comptabilité, le CRM, la banque en ligne, les outils de devis. Le navigateur voit donc passer tout ce qui compte.
Or c'est aussi le seul logiciel de l'entreprise dans lequel n'importe quel salarié peut ajouter du code tiers en deux clics, sans demander l'avis de personne. C'est ce qu'on appelle une extension — ou un module complémentaire.
La plupart sont utiles et inoffensives : un bloqueur de publicité, un correcteur orthographique, un gestionnaire de mots de passe. Le problème n'est pas leur existence : c'est que personne, dans l'entreprise, ne sait lesquelles sont installées.
Ce qu'une extension peut réellement faire
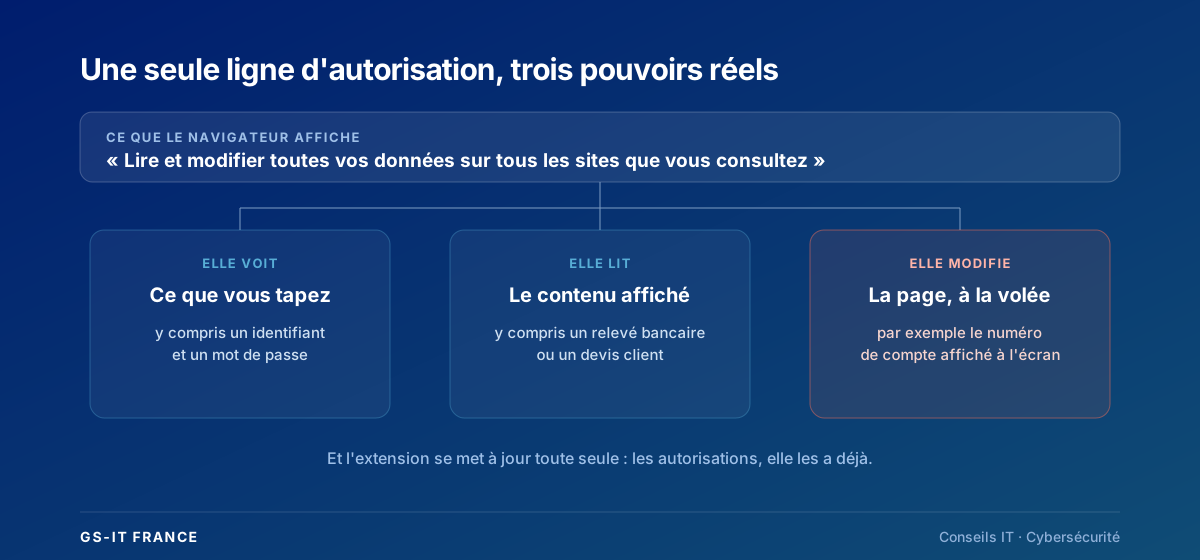
Lorsqu'une extension s'installe, le navigateur affiche ses autorisations. Presque personne ne les lit. Beaucoup demandent le droit de « lire et modifier toutes vos données sur tous les sites que vous consultez ».
Traduit en clair : cette extension peut voir ce que vous tapez, y compris un identifiant et un mot de passe. Elle peut lire le contenu affiché, y compris un relevé bancaire ou un devis client. Et elle peut modifier une page à la volée — par exemple changer un numéro de compte affiché à l'écran.
Ce n'est pas une hypothèse d'école. Des extensions honnêtes, comptant des centaines de milliers d'utilisateurs, sont régulièrement rachetées par des tiers qui poussent ensuite une mise à jour malveillante. L'extension a déjà les autorisations, et elle se met à jour toute seule : personne ne s'aperçoit de rien.
Pourquoi une PME est particulièrement exposée
Dans une grande entreprise, un service informatique décide de ce qui peut être installé. Dans une PME, chacun installe ce dont il pense avoir besoin, souvent avec les meilleures intentions du monde.
S'ajoute un facteur aggravant : le même poste, parfois le même profil de navigateur, sert à consulter la banque de l'entreprise et à naviguer librement. Une extension installée pour convertir un PDF se retrouve ainsi à voir passer les accès bancaires.
Enfin, le risque est invisible. Un antivirus détecte un fichier malveillant sur le disque ; il ne juge pas les autorisations d'une extension légitimement installée par l'utilisateur. C'est exactement ce qui fait de ce sujet un angle mort.
Reprendre la main sans bloquer le travail
La réaction instinctive — tout interdire — est mauvaise. Elle pousse les salariés à contourner la règle, et prive l'entreprise d'outils réellement utiles. Une démarche plus efficace tient en trois temps.
D'abord, VOIR. Avant toute décision, il faut savoir ce qui est installé sur le parc. La plupart des dirigeants découvrent à cette occasion des dizaines d'extensions dont ils ignoraient l'existence, dont certaines abandonnées depuis des années.
Ensuite, TRIER. Toutes les extensions ne se valent pas : on regarde qui l'édite, quelles autorisations elle réclame, et si elle est encore maintenue. Une extension à l'abandon qui peut lire toutes les pages est un risque, même si elle n'a jamais rien fait de mal.
Enfin, ENCADRER. Plutôt qu'une interdiction générale, on définit une liste de ce qui est autorisé, et on laisse la possibilité de demander l'ajout d'un outil. Les navigateurs professionnels permettent d'appliquer ces règles de façon centralisée, sans passer poste par poste.
Comment GS-IT France peut vous aider
Les postes que nous supervisons sont suivis via NinjaOne, la plateforme qui assure déjà la surveillance et les mises à jour de nos contrats d'infogérance. Elle propose un module dédié à la gestion des navigateurs, qui permet d'obtenir la liste des extensions installées sur l'ensemble d'un parc, de repérer celles qui posent problème et d'appliquer des règles communes.
Ce module est une option payante, en supplément du contrat d'infogérance : il n'est pas compris dans le forfait de base. Nous le mettons en place lorsque le parc le justifie — typiquement à partir du moment où plusieurs postes accèdent à des outils sensibles.
Si vous ne savez pas ce qui est installé dans les navigateurs de votre entreprise, commencez par le découvrir. C'est le point de départ, et il ne coûte rien de poser la question.
Pourquoi c'est utile
Parce que le navigateur est devenu le principal outil de travail, et le seul dont personne ne surveille les greffons.
Un projet ou une question ?
Nos experts vous répondent et vous proposent un devis en 2 h max.
Parler à un expert GS-IT